SSL 策略
入口:【负载流量管理 → 策略配置 → SSL 策略】。页面分为“客户端 SSL 策略”和“服务器 SSL 策略”两个页签。
先区分连接的两端
| 策略 | 控制的连接 | 负载均衡的角色 | 典型用途 |
|---|---|---|---|
| 客户端 SSL 策略 | 浏览器或业务客户端 → 负载均衡 | TLS 服务端,向客户端出示身份证书 | HTTPS、TCP/TLS 虚拟服务 |
| 服务器 SSL 策略 | 负载均衡 → 后端服务器 | TLS 客户端,连接后端加密服务 | HTTPS 代理、后端 TLS 连接 |
两端独立配置。前端使用 HTTPS,不代表后端必须使用 HTTPS;前端是 HTTP,也可以通过 HTTPS 代理连接后端。
客户端 SSL 策略
在“客户端 SSL 策略”页签点击“新增”,填写名称,再配置协议、套件和身份证书。
协议与安全套件
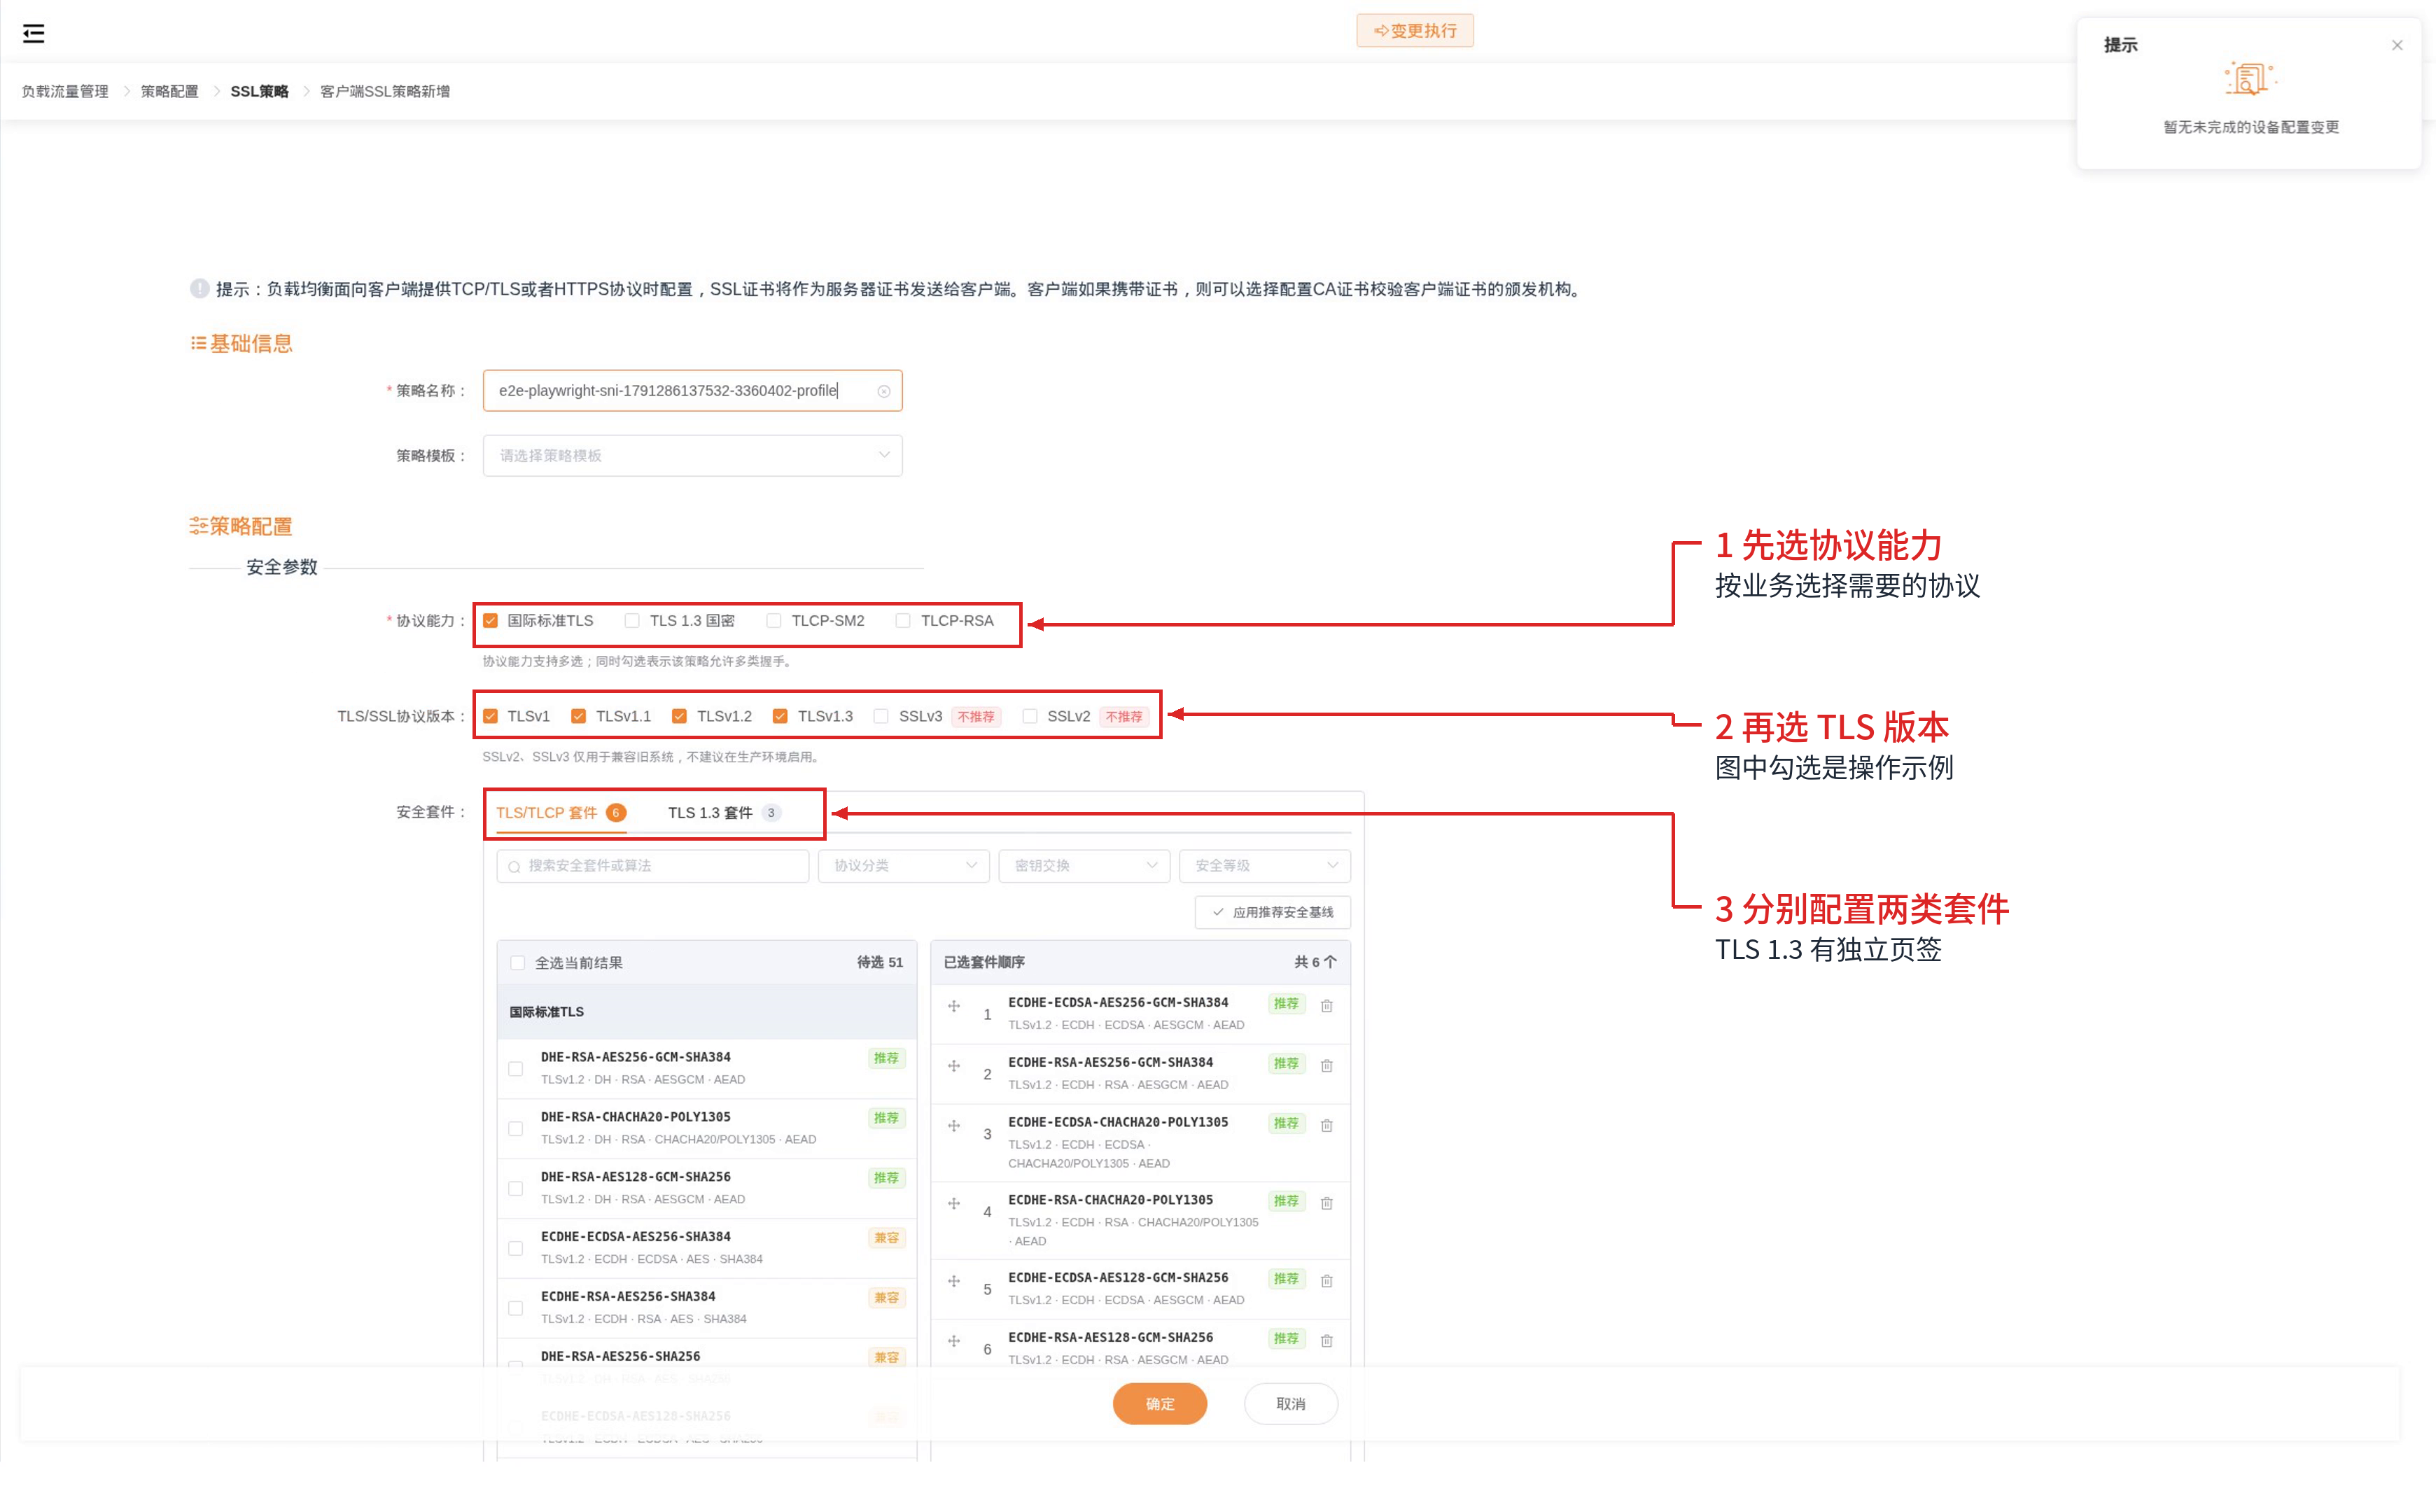
截图用于说明操作位置,图中的全部勾选项不是生产环境的推荐配置。应按实际客户端能力和业务安全要求选择协议版本。
| 配置项 | 如何填写 |
|---|---|
| 协议能力 | 可选“国际标准 TLS”“TLS 1.3 国密”“TLCP-SM2”“TLCP-RSA”;多选表示允许多类握手 |
| TLS/SSL 协议版本 | 为国际标准 TLS 选择允许的版本;TLS 1.3 国密使用 TLS 1.3 |
| TLS/TLCP 套件 | 在列表中勾选相应套件,右侧核对已选项目和顺序 |
| TLS 1.3 套件 | 单独切换到此页签配置,不能只修改 TLS/TLCP 页签 |
| 优先使用服务器安全套件 | 控制套件协商的偏好顺序;不能解决双方完全没有共同套件的问题 |
当前页面使用套件选择器,不需要将冒号分隔的套件字符串粘贴到表单中。协议、套件与证书算法必须相符;出现不匹配提示时,应检查三者的组合。
身份证书与私钥
先在【平台系统 → SSL 证书管理】导入证书和私钥,再在策略中按身份用途选择。
| 协议能力 | 需要配置的身份 |
|---|---|
| 国际标准 TLS | 国际标准 TLS 身份证书及其私钥 |
| TLS 1.3 国密 | SM2 签名证书及其私钥 |
| TLCP-SM2 | SM2 签名证书、SM2 加密证书,以及各自匹配的私钥 |
| TLCP-RSA | RSA 签名证书、RSA 加密证书,以及各自匹配的私钥 |
证书和私钥必须在密码学上匹配;名称相同不能证明配对正确。在提供独立证书、私钥选择项的身份配置中,应分别选中正确的资源,不要求两个资源同名。签名证书与加密证书按字段用途填写,不要只依赖列表先后顺序。
多个域名共用监听地址时,还需核对客户端发送的 SNI 与证书域名。验证方法见 HTTPS 配置指南。
会话与校验参数
| 配置项 | 作用与注意事项 |
|---|---|
| Session 缓存 | 在本机缓存会话信息,支持后续连接恢复会话 |
| Session Ticket | 允许客户端携带 ticket 恢复会话;启用本身不代表不同引擎之间可以恢复同一会话 |
| Session 过期时间 | 限制会话恢复的有效时间,不等同于业务登录时长 |
| SSL 握手最大超时时间 | 限制握手阶段等待时间 |
| SSL 数据缓冲区大小 | 控制发送加密数据的缓冲区;调优应结合实际负载验证 |
| DH 算法参数、ECDH 椭圆曲线 | 用于相应的密钥交换算法,应与所选协议和套件兼容 |
| 客户端证书校验 | 用于双向认证,需配置用于验证客户端证书的可信 CA;不能用网站身份证书代替 CA 信任配置 |
服务器 SSL 策略
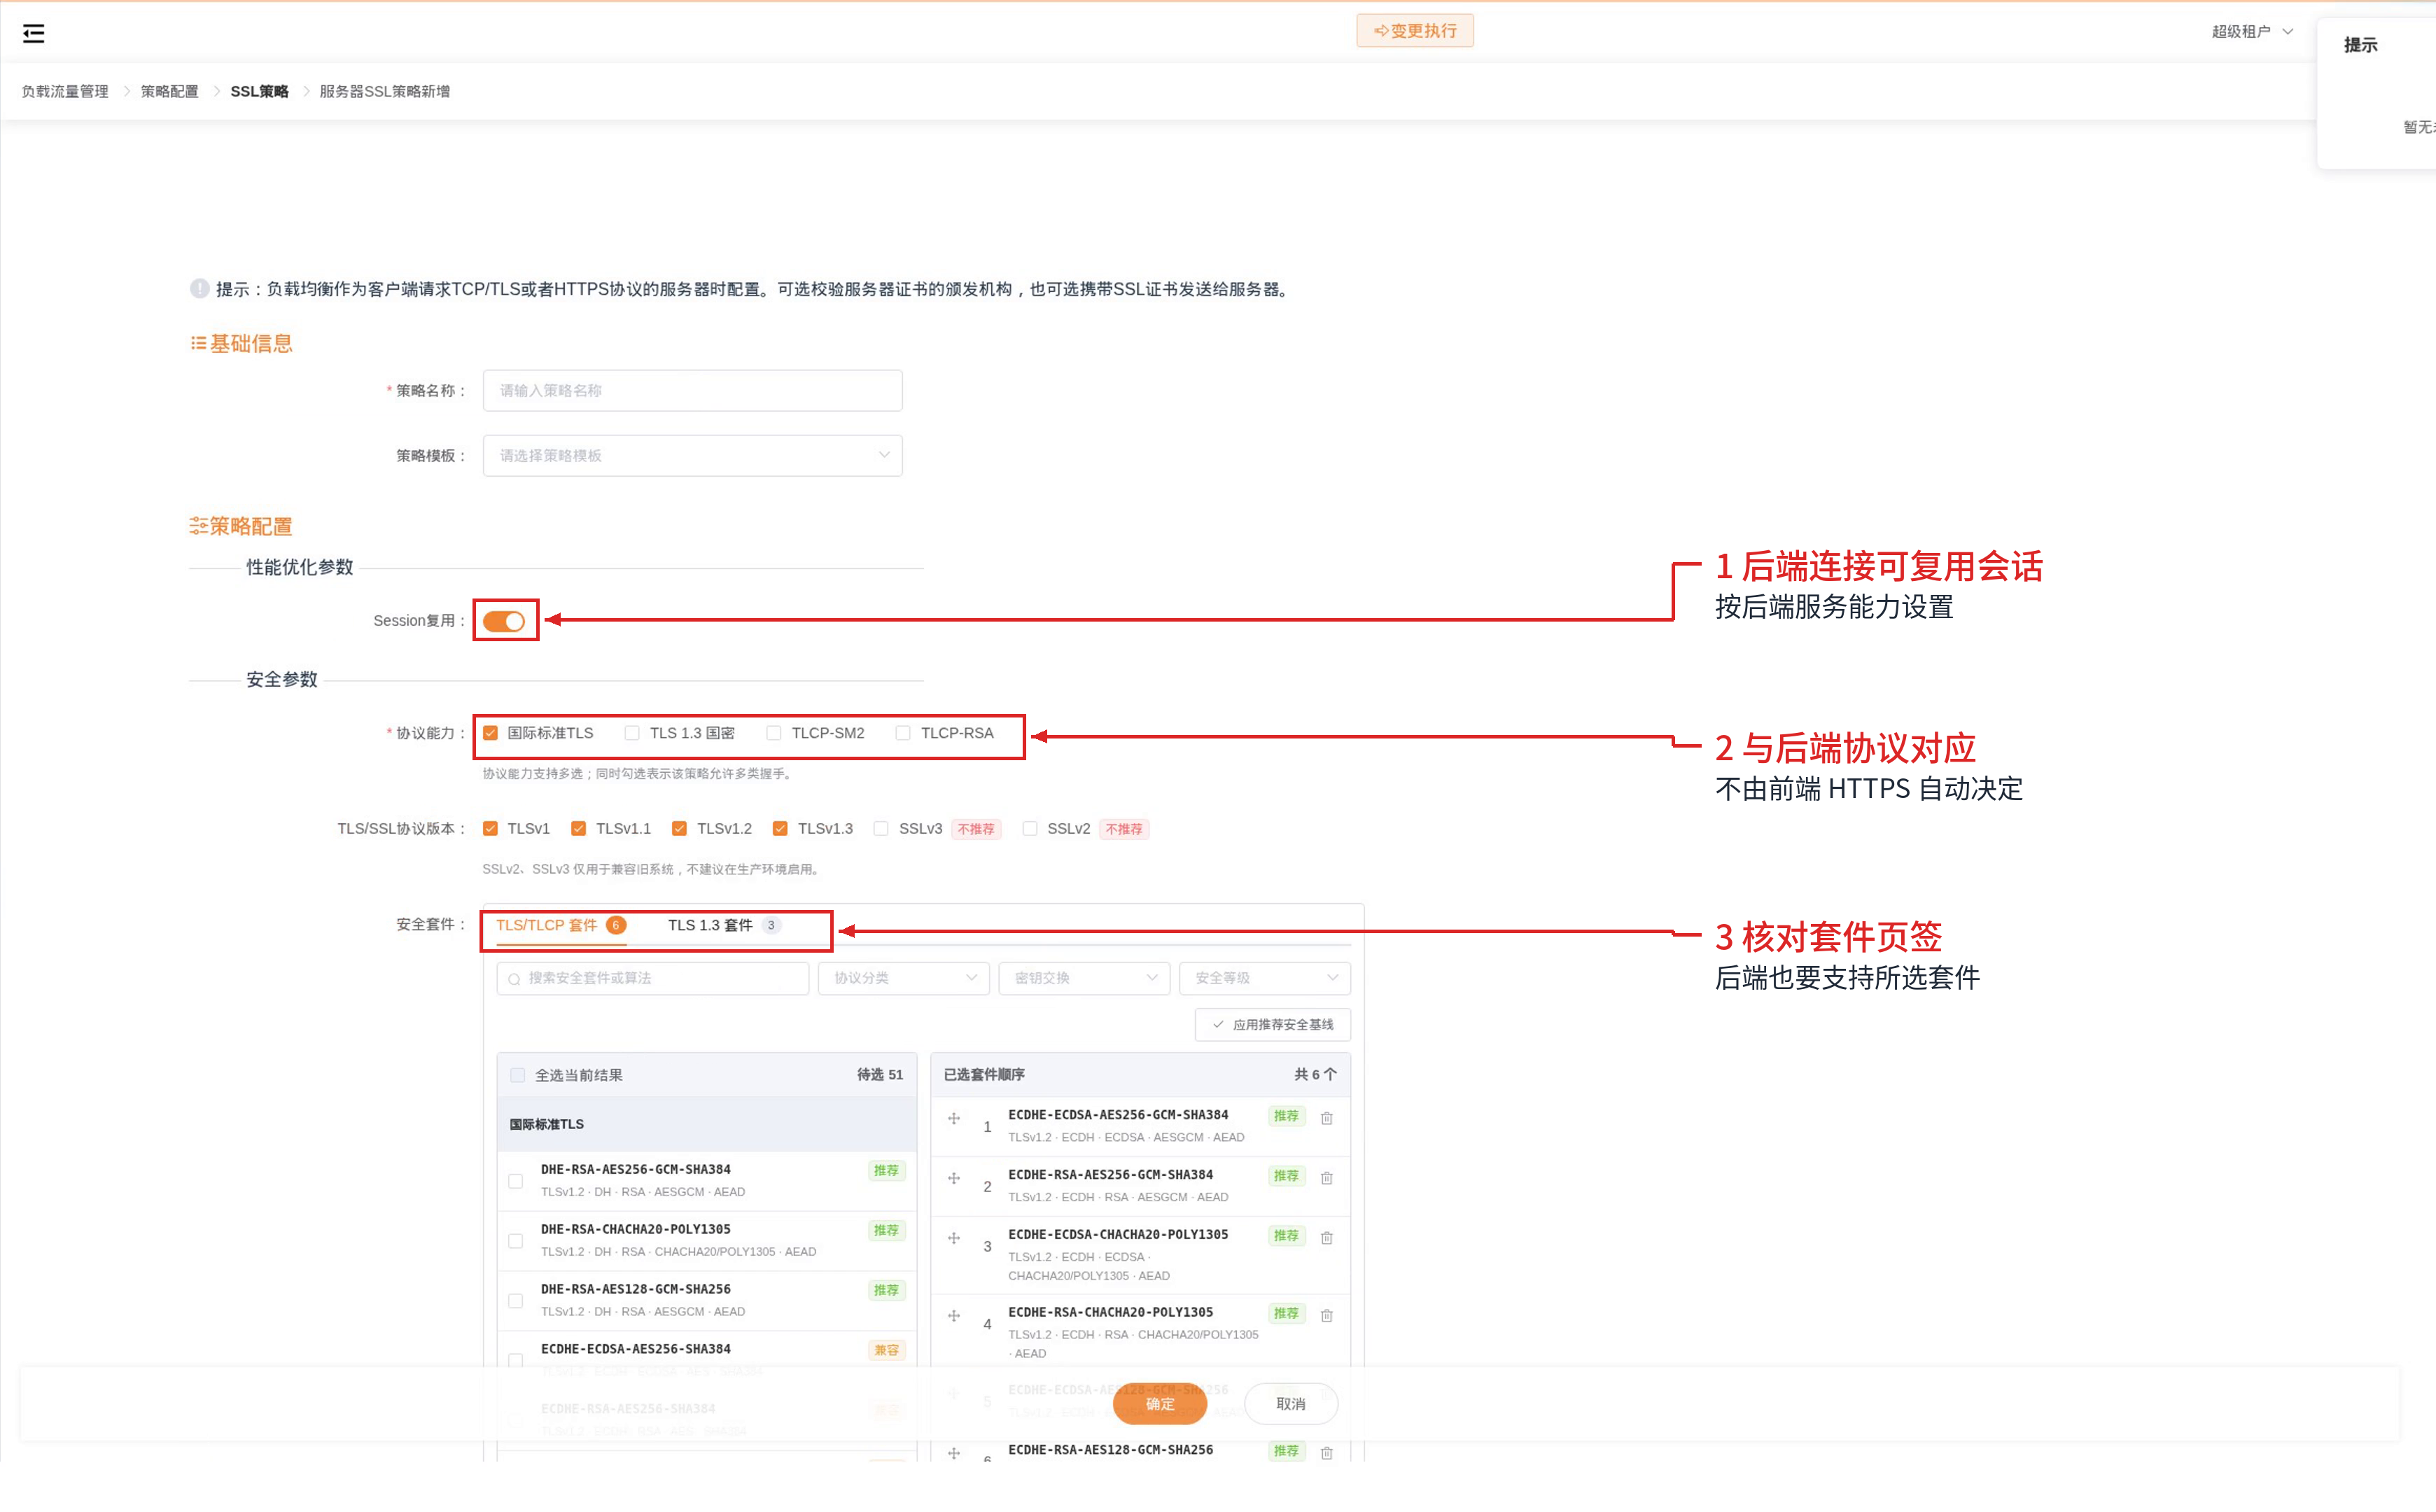
在“服务器 SSL 策略”页签点击“新增”,按后端服务实际支持的协议与套件填写。后端 TLS 握手失败时,修改客户端 SSL 策略通常不会解决问题。
| 配置项 | 作用与注意事项 |
|---|---|
| Session 复用 | 允许复用与后端建立的 TLS 会话 |
| 协议能力、协议版本、安全套件 | 与后端支持的协议组合对应,TLS 1.3 套件仍需单独配置 |
| 客户端证书 | 后端要求双向认证时,由负载均衡向后端出示的证书和私钥 |
| 服务器证书校验 | 开启后验证后端证书,需配置可信证书及校验深度 |
这里的“客户端证书”代表负载均衡连接后端时的身份,不是浏览器访问虚拟服务时使用的证书。
关联与生效
创建策略不会自动应用到业务。将客户端 SSL 策略绑定到 HTTPS 或 TCP/TLS 虚拟服务;使用 HTTPS 代理时,将服务器 SSL 策略绑定到相应分发处理配置。保存后点击页面顶部“变更执行”,确认执行完成,再分别验证前端握手、后端连接与业务响应。
配置实例:HTTPS 虚拟服务、国密协议配置与验证。