备份恢复
点击【平台系统-配置管理-备份恢复】菜单,列表显示当前平台中所有已备份的配置文件。可在此新增、删除、下载配置文件。 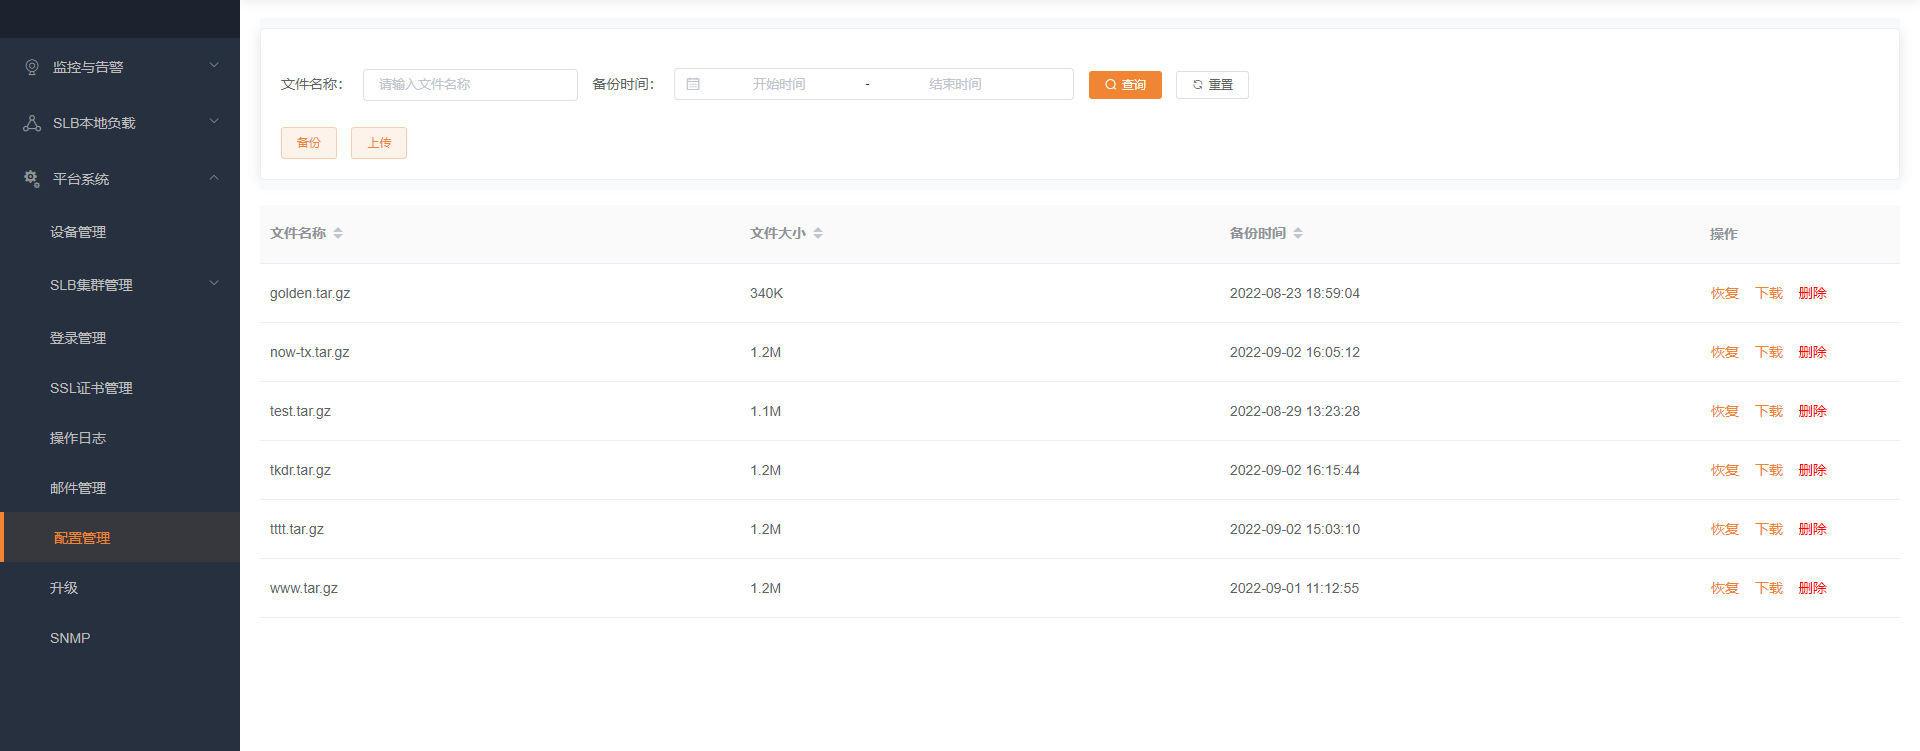
备份配置
点击列表上方的“备份”按钮,输入备份文件名并确认。等待进度结束,出现“备份成功!”后关闭窗口,再确认文件已出现在列表中,按需下载到本地保存。 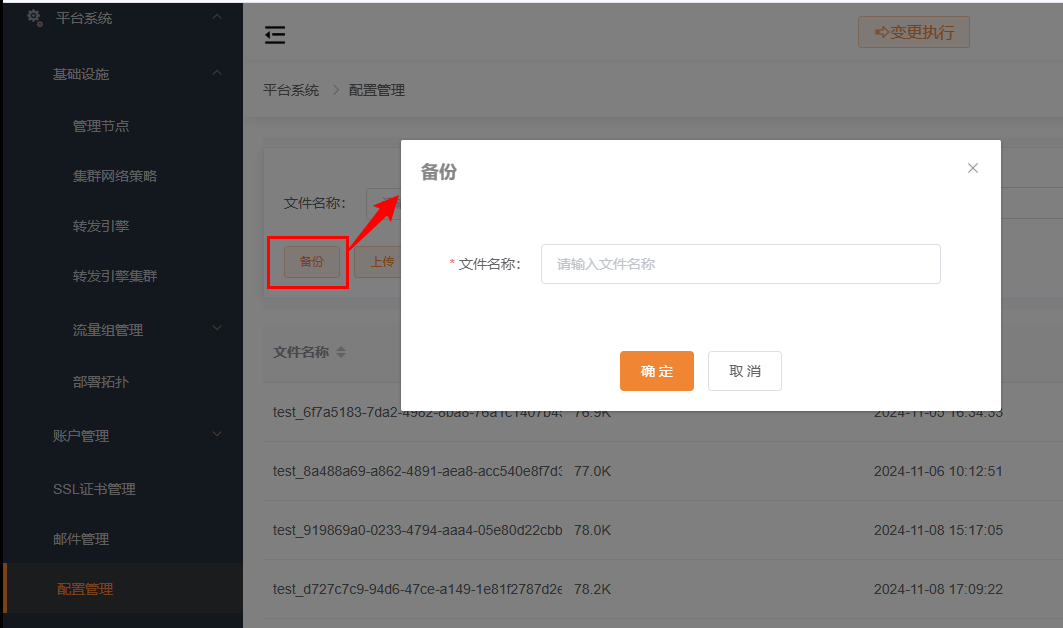
当前备份流程包含业务、平台、告警及网络配置;网络配置涉及聚合接口、VLAN、本地 IP、静态路由、VRF 和动态路由。具体内容以所用版本生成的备份包和操作结果为准,恢复前应核对需要的配置类别是否在包中。
恢复需要目标设备和转发引擎已注册,并能按备份中的设备地址对应。设备安装、账号重建和静态资源业务文件迁移需另行准备;配置备份不能代替整机及业务文件备份。备份包可能包含证书、私钥及 API-Key,应按敏感资料保管。
上传配置
点击列表上方的“上传”按钮,选择本地配置文件,仅支持.tar.gz格式文件。 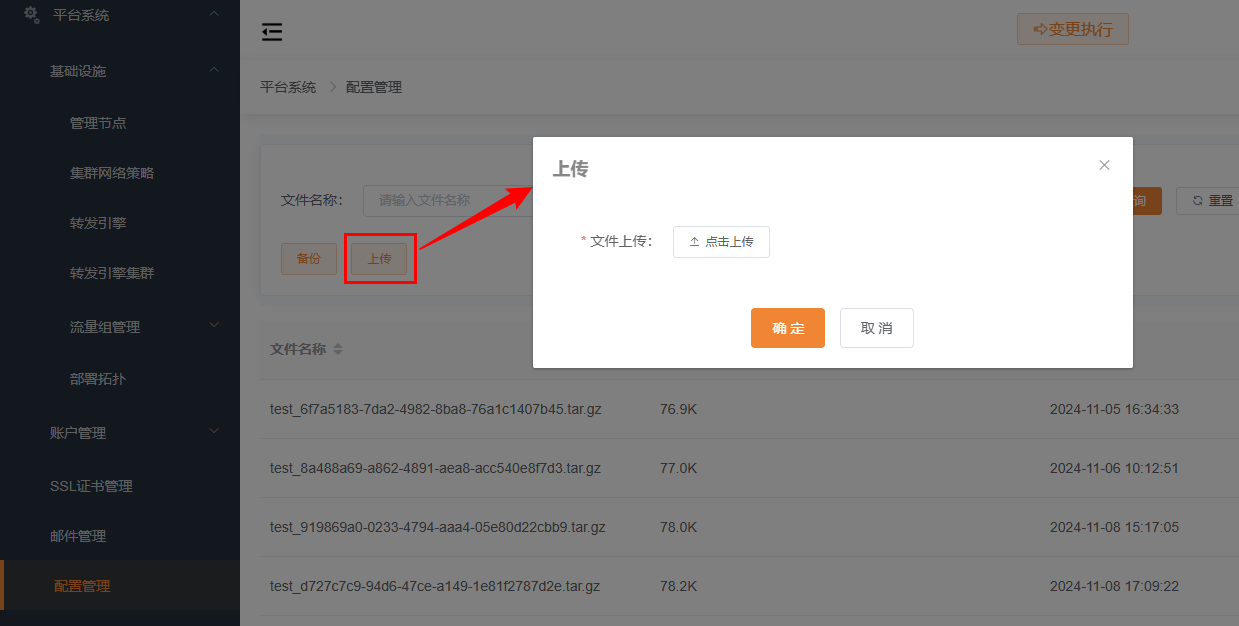
恢复配置
选择目标备份文件,点击操作栏的“恢复”按钮,并在提示框中核对文件名后确认。恢复会修改当前平台配置,应提前安排维护窗口并保存当前可用配置。 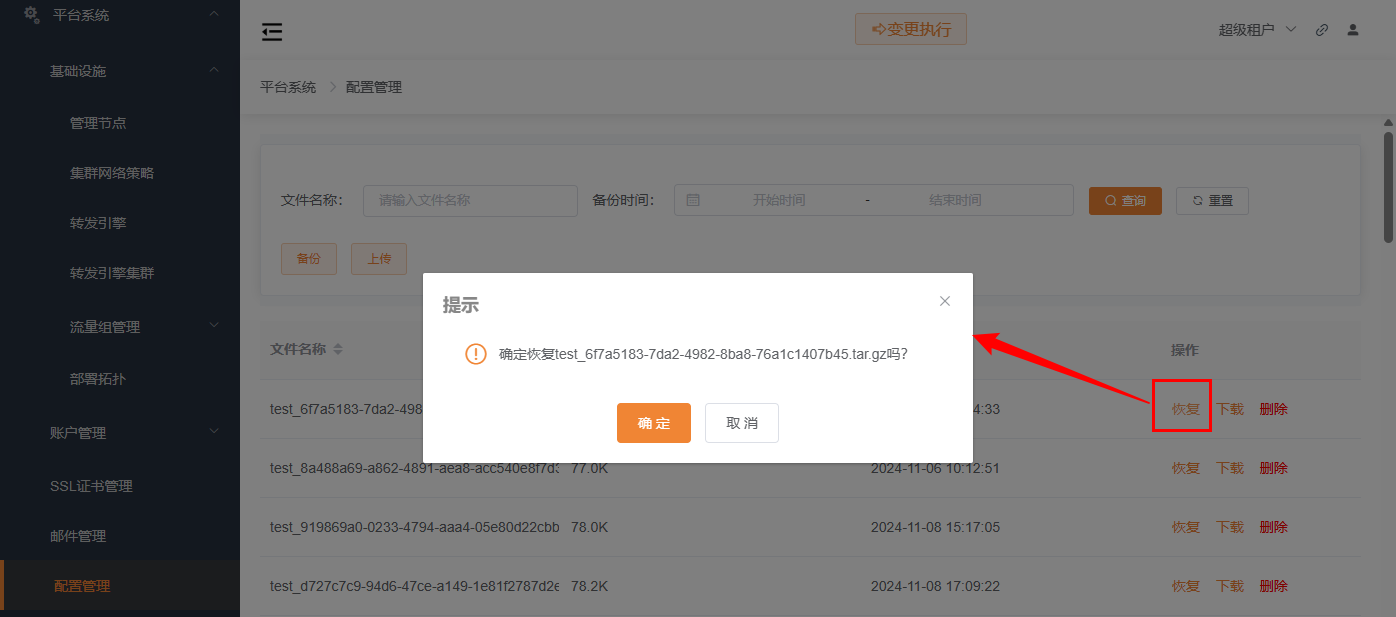
恢复过程中等待进度结束,不要关闭窗口或并行修改配置。出现失败提示时,保留进度信息,核对原因和当前状态后再决定下一步;请求返回成功或页面提示“恢复成功!”只能说明该操作阶段结束,还需验证恢复结果。
恢复完成后重新检查登录状态;原会话失效时重新登录。核对页面顶部的变更状态,有待执行变更时再执行,并检查实际承载引擎的状态。
| 核对项 | 验证内容 |
|---|---|
| 配置内容与引用 | 检查关键策略参数、虚拟服务监听地址及服务器池、策略和证书关联;资源数量相同不能证明内容已还原 |
| 网络与设备 | 检查目标设备、业务地址和路由,确认管理入口及后端回程可达 |
| HTTP 业务 | 从实际客户端请求业务地址,确认响应内容和后端来源符合备份时的预期 |
| TLS 业务 | 建立新的 TLS 连接,核对 SNI、实际证书或指纹及业务响应,确认身份符合备份时的预期 |
双管理部署还应核对两节点的配置一致性;恢复后保留检查结果,再结束维护。
注意
免费版用户不支持配置管理功能。