递归 DNS 配置
简介
矩尺 GSLB 可向客户端提供递归 DNS,并按指定域将查询转发给已有 DNS。权威解析与递归功能可以在同一个 DNS 虚拟服务中配置;只需递归时,也可以不关联权威策略和记录。
常见用途包括查询外部域名、将企业内部域名交给已有 DNS、预热高频域名的查询缓存。根域、转发域和预取是不同配置,需分别关联或启用。
权威解析、递归和条件转发
| 方式 | 配置位置 | 查询去向 |
|---|---|---|
| 权威解析 | DNS 策略定义权威域名,在 DNS 虚拟服务中按策略关联记录 | 返回本地管理的记录 |
| 根域递归 | 在 DNS 虚拟服务中关联 DNS 根域 | 从根提示开始逐级查询,须具备所需网络连通性 |
| 条件转发 | 创建 DNS 转发域,在 DNS 虚拟服务中关联 | 匹配的域交给目的 DNS;失败后是否递归由“仅转发”控制 |
| 缓存预取 | 创建预取任务,指定 DNS 虚拟服务、域名和记录类型并启用 | 管理节点按周期向该 DNS 服务发起查询,以预热或维持缓存 |
第一步:配置 DNS 根域
入口:【全局负载管理 → DNS 根域】。系统预置“内置默认根域”;使用前确认该根域存在,并在后续 DNS 虚拟服务中选择它。
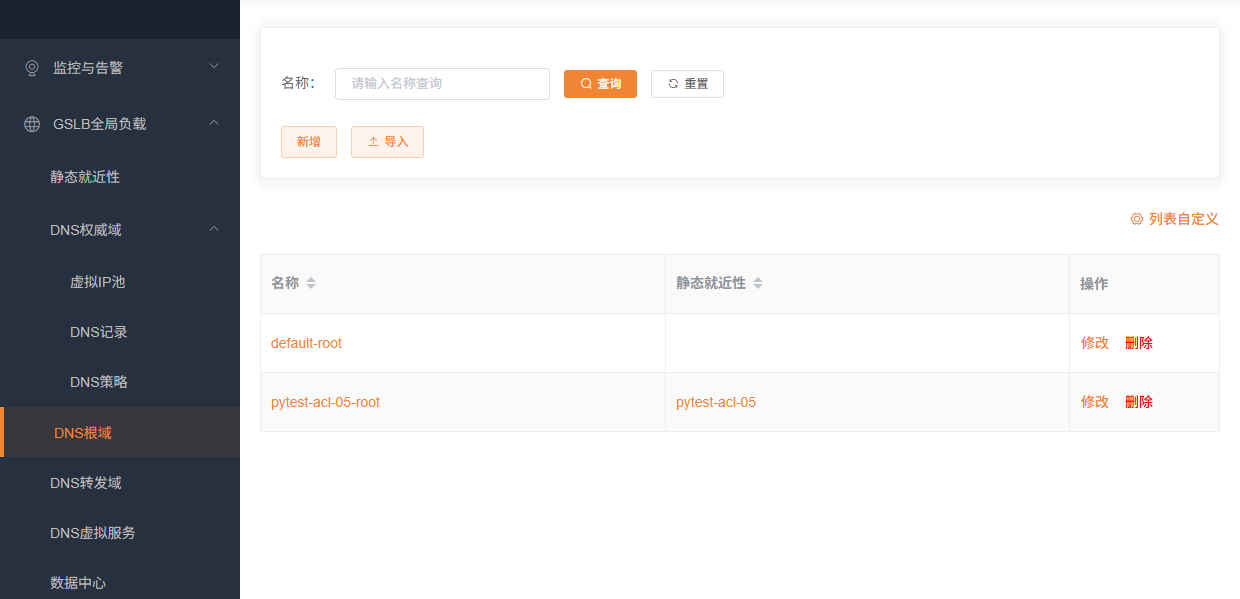
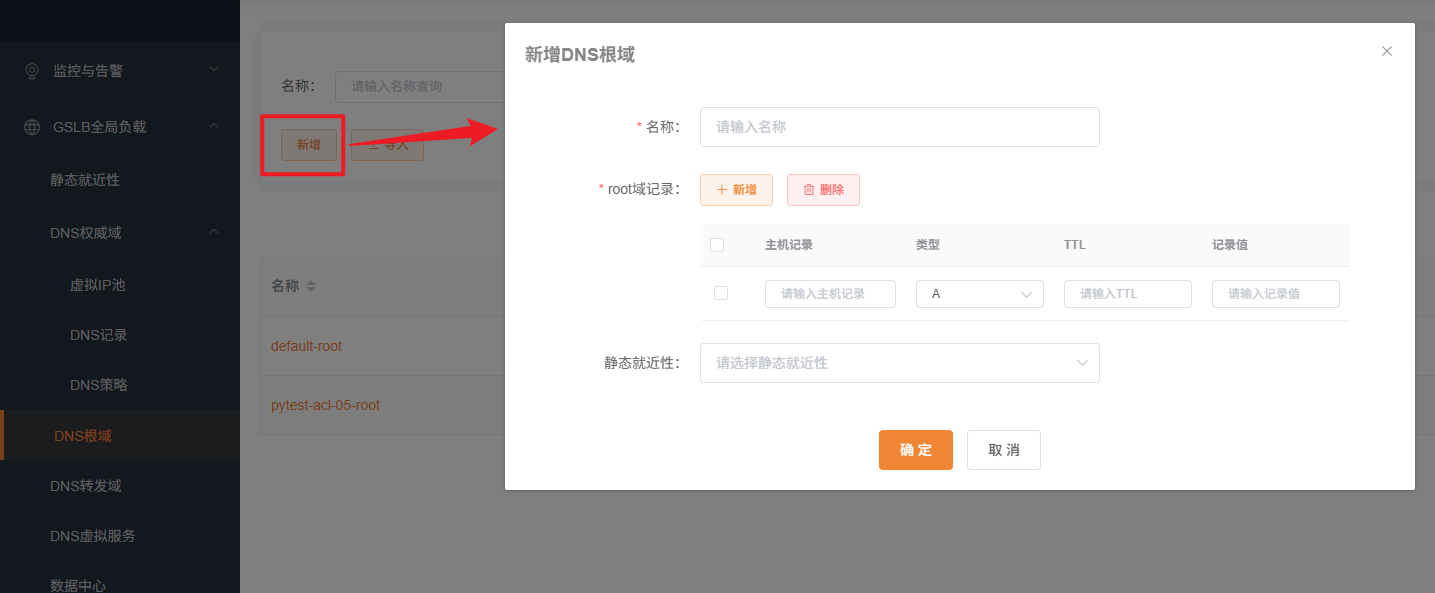
需要自定义根提示时,可点击“新增”逐条填写主机记录、类型、TTL 和记录值;也可使用列表上的“导入”按钮导入根提示文件。“新增”和“导入”是两个入口。
隔离网络可使用内部根域。根提示存在不代表外部解析必然可用,仍需检查 DNS 服务到上级 DNS 的网络路径。
第二步:配置 DNS 转发域
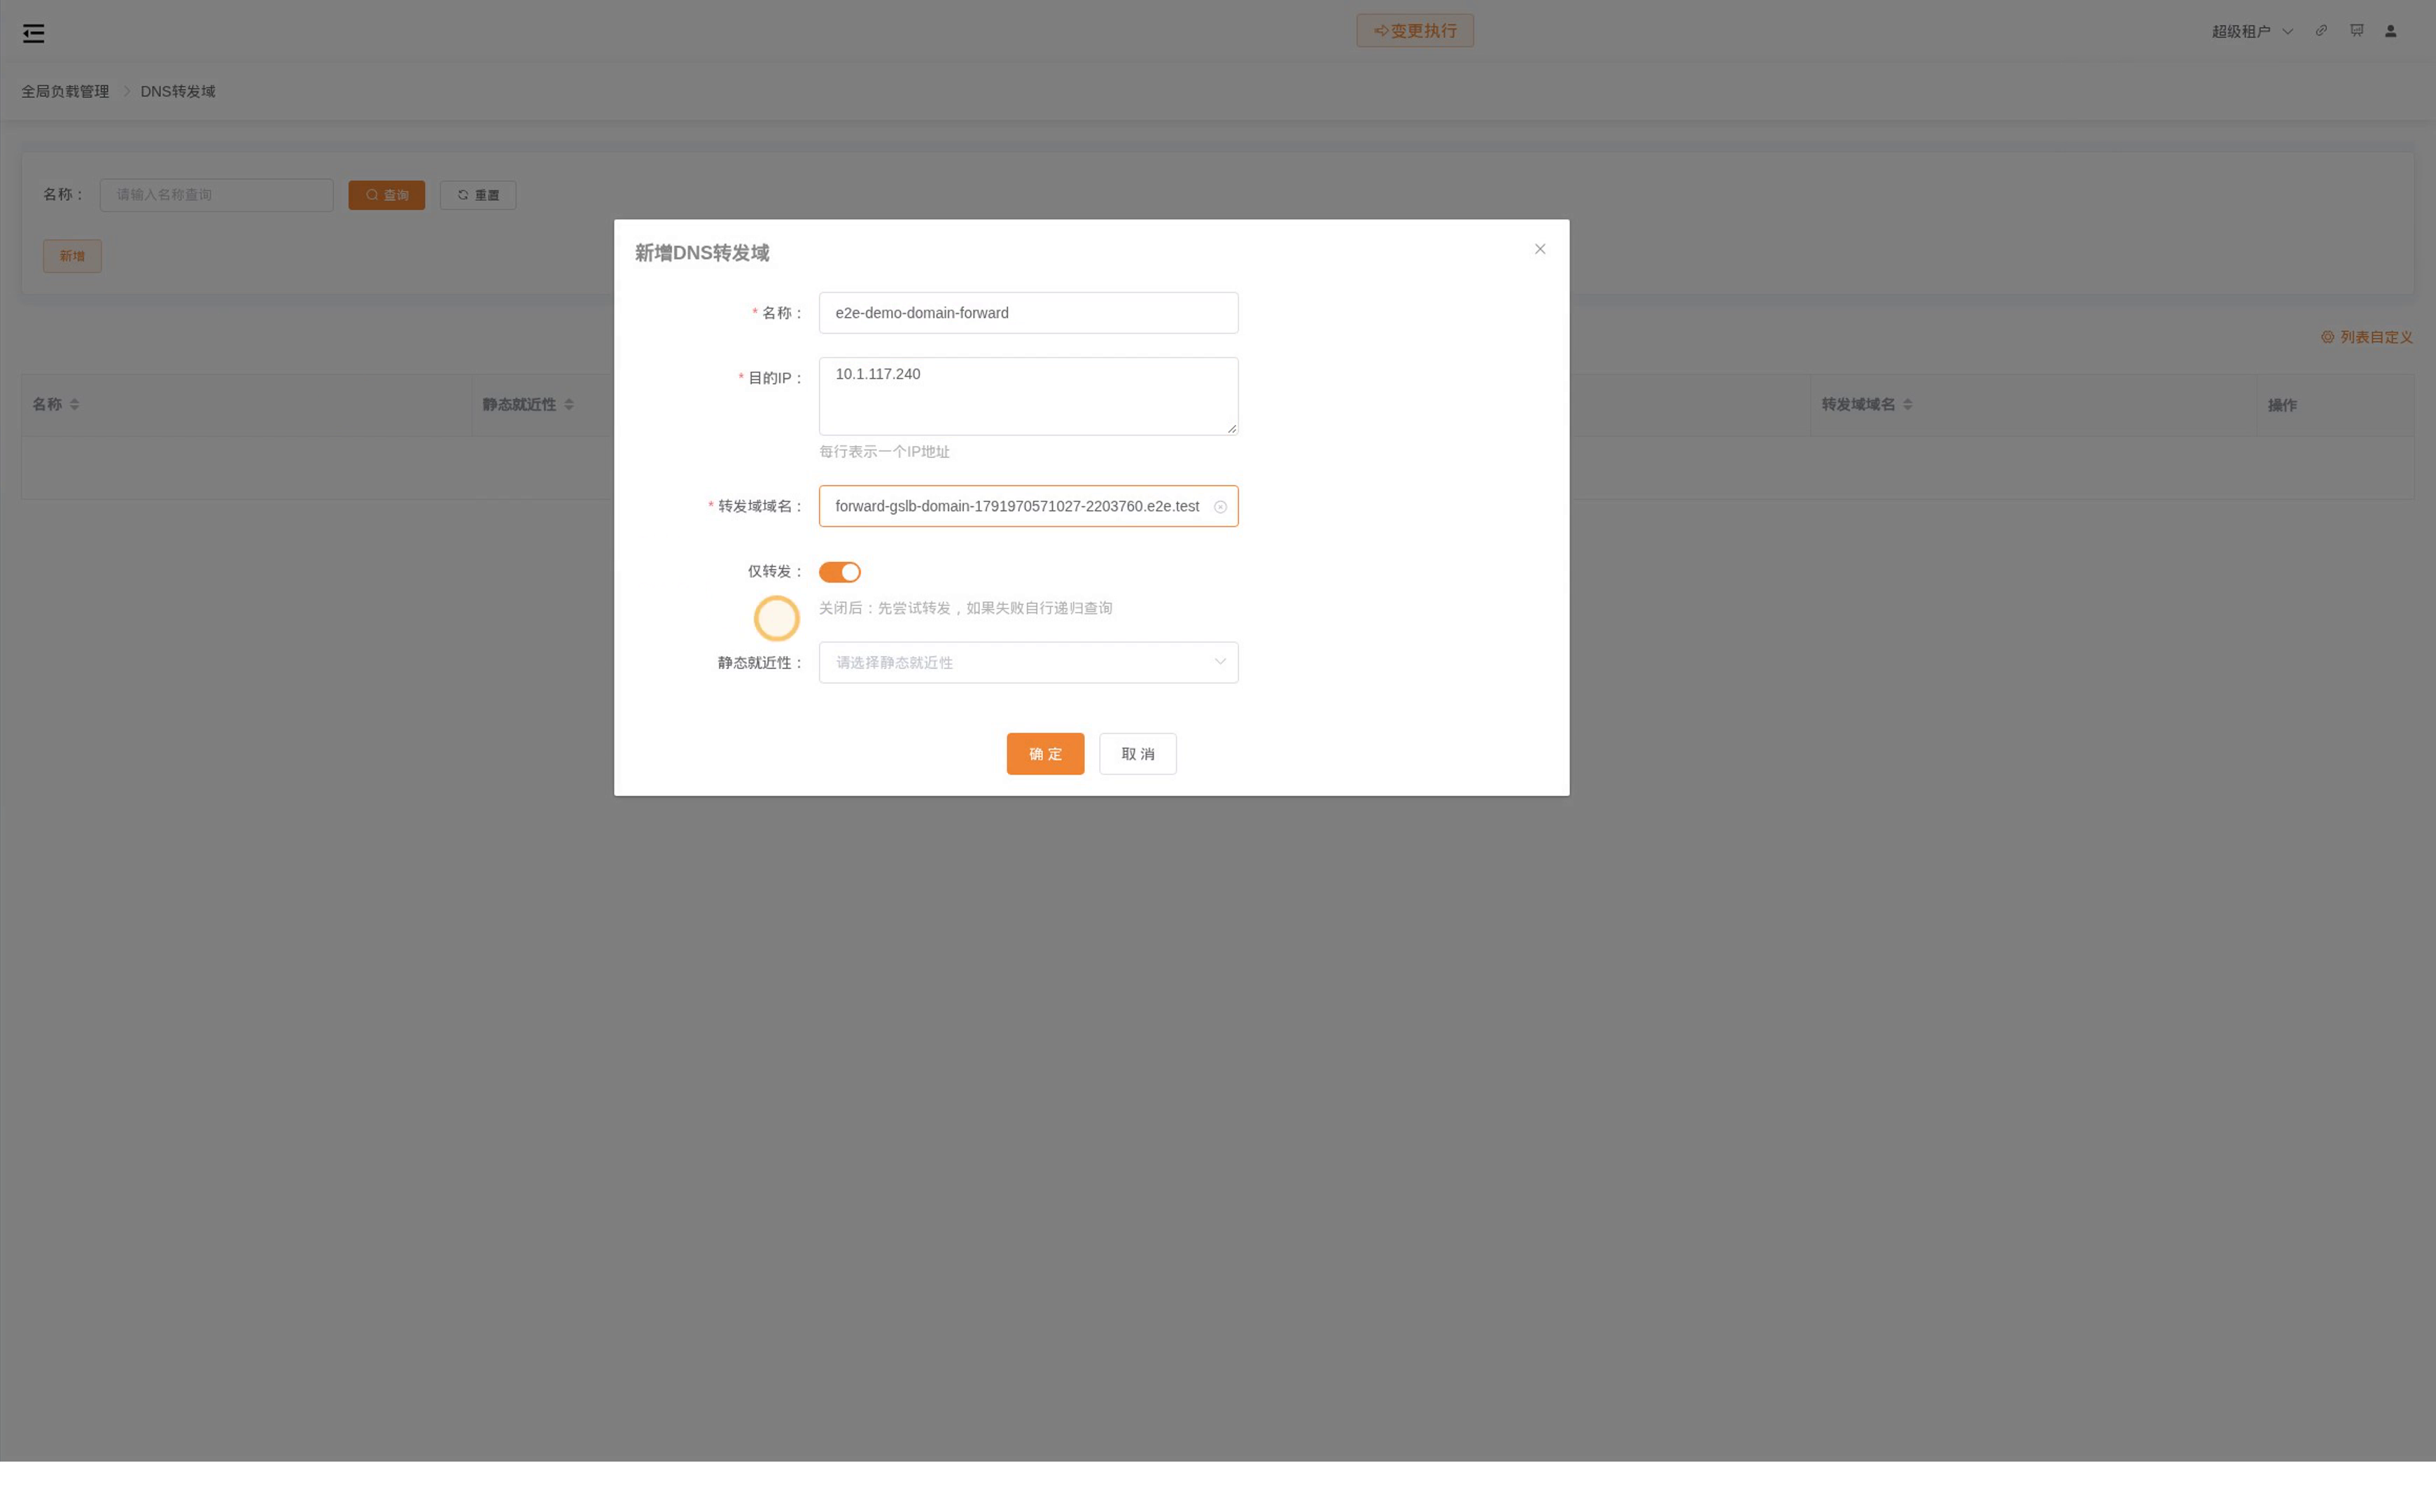
入口:【全局负载管理 → DNS 转发域】,点击“新增”。用于与已有 DNS 分工,例如将 internal.example.com 的查询交给企业内部 DNS。
| 配置项 | 说明 |
|---|---|
| 名称 | 此转发配置的名称 |
| 目的IP | 上游 DNS 的 IP,每行一个;页面没有主、备标签 |
| 转发域域名 | 必填,如 internal.example.com;不能留空表示转发全部 |
| 仅转发 | 默认开启,只向目的 DNS 转发;关闭后先转发,失败再尝试递归 |
| 静态就近性 | 按业务需要选择对应来源匹配配置 |
保存后,到 DNS 虚拟服务的“DNS转发域”中关联该配置。转发域表单本身不选择 DNS 虚拟服务。
如果关闭“仅转发”,还需核对根域配置与递归网络连通性;关闭开关不保证回退查询一定成功。没有匹配转发域的查询,只有在该 DNS 虚拟服务配置了可用根域等递归前提时,才能走相应递归路径。
第三步:关联并发布 DNS 虚拟服务
创建或修改 DNS 虚拟服务,配置对象、监听地址和端口,在“DNS根域”和“DNS转发域”中选择上面建立的配置。需要本地权威应答时,再在“DNS策略和DNS记录”表格中按策略关联记录。
随后进入【全局负载管理 → 数据中心】,点击“配置本地数据中心”,关联该 DNS 虚拟服务并保存。保存本地数据中心发布 GSLB DNS 配置;SLB 顶部的“变更执行”不能代替这一关联和发布步骤。
只配置权威策略并不表示所有外部域名都可递归,缓存预取也不会自动为 DNS 虚拟服务开启递归。
第四步:配置 DNS 缓存预取
入口:【全局负载管理 → DNS 缓存预取】,点击“新增”。
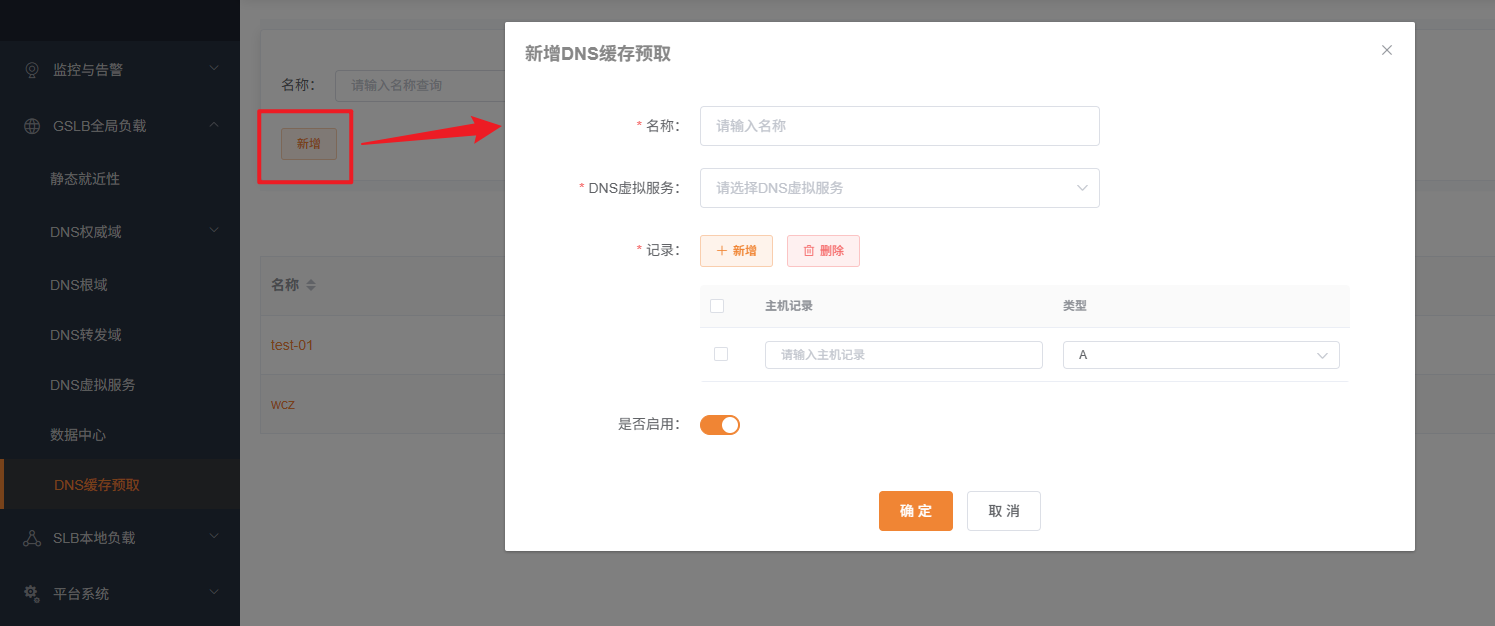
| 配置项 | 说明 |
|---|---|
| 名称 | 预取任务名称 |
| DNS虚拟服务 | 指定接受预取查询的 DNS 服务,应已能解析目标域名 |
| 记录 | 可新增多行,每行填写完整域名及类型,如 api.example.com / A |
| 是否启用 | 默认启用;关闭时不执行该任务的预取查询 |
管理节点按周期查询配置的域名和记录类型,以预热或维持查询缓存。实际效果取决于记录 TTL、查询周期和上游可用性;不能保证记录始终新鲜,也不能保证首次业务查询没有延迟。预取应答仍受 DNS 服务自身缓存影响。
第五步:验证解析和查询路径
先从能到达监听地址的客户端查询,显式指定 DNS 服务地址和端口。标准 DNS 端口为 53,使用其他监听端口时按实际值替换。
# 查询外部域名,核对应答状态、记录和服务地址
dig @<DNS虚拟服务IP> -p <DNS端口> www.example.net A

# 查询交给已有内部 DNS 的域名
dig @<DNS虚拟服务IP> -p <DNS端口> app.internal.example.com A

# 再次查询同一名称,观察 TTL 与响应
dig @<DNS虚拟服务IP> -p <DNS端口> app.internal.example.com A
验证时分别检查:
SERVER是否为指定监听地址和端口,应答类型、记录值及状态是否符合预期。- 条件转发是否到达目的 DNS,可结合上游查询日志或抓包确认;答案相同不能单独证明路径相同。
- 重复查询的 TTL 和耗时只能作为线索,需结合缓存及上游查询记录核对缓存命中与预取;非零 TTL 或响应较快不足以证明预取有效。
dig +trace展示客户端自行迭代查询的过程,不能直接当成 GSLB 服务器内部递归路径。
与 SLB 域名节点配合
上述 DNS 虚拟服务配置的是接受查询的监听地址。SLB【负载流量管理 → 域名解析 → DNS服务器】配置的是域名节点使用的解析服务器,两处不会自动关联。
如果内部主机域名由 GSLB 管理,先发布并验证 GSLB 应答,再将 SLB 首选、备用 DNS 指向这些监听地址与端口,最后创建域名节点服务器池。操作示例见内部域名作为 SLB 后端节点。